
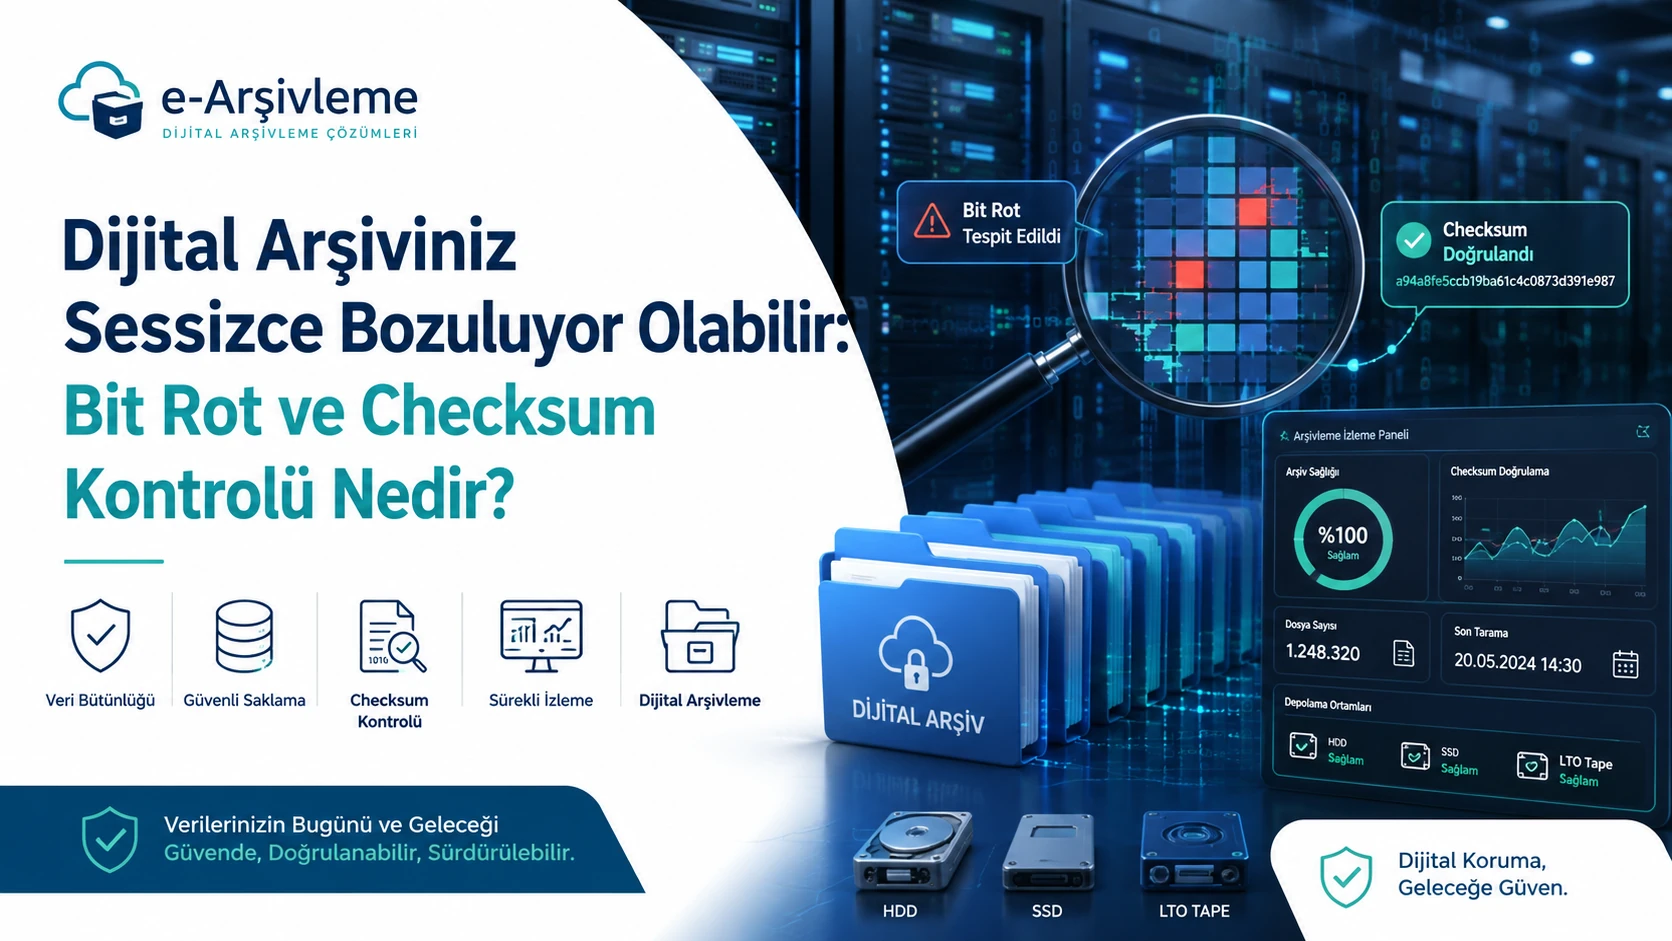
Kısa cevap: Bit rot, dosya görünürde yerinde dururken içeriğinin sessizce değişmesidir. Her dosya için güvenilir checksum üretilir, fixity manifestinde saklanır ve periyodik taramada yeniden hesaplanan değerle karşılaştırılır.
Bu rehber, bit rot checksum kontrolü aramasındaki kullanıcıya doğrudan uygulanabilir bir karar çerçevesi sunar. Konu; tanım, uygulama adımları, kontrol noktaları ve sık sorulan sorularla ele alınmıştır.
Hızlı karar özeti
- İlk kabulde her dosya için checksum üretin
- Manifesti dosyalardan ayrı ve yetkili ortamda saklayın
- Doğrulamayı depolama riski ve belge önemine göre planlayın
- Eşleşmeyen dosyayı karantinaya alıp onaylı kopyadan geri dönün
Dijital dosya bütünlüğünü periyodik olarak kanıtlamak
1. İlk kabulde her dosya için checksum üretin
İlk kabulde her dosya için checksum üretin. Bu adım yazılı bir kural, sorumlu kişi ve doğrulama kanıtıyla desteklenmelidir. Uygulama sırasında istisnalar ayrı kaydedilmeli; aynı hatanın tekrar etmesi halinde süreç, ekipman veya eğitim kaynağına yönelik düzeltici faaliyet açılmalıdır.
2. Manifesti dosyalardan ayrı ve yetkili ortamda saklayın
Manifesti dosyalardan ayrı ve yetkili ortamda saklayın. Bu adım yazılı bir kural, sorumlu kişi ve doğrulama kanıtıyla desteklenmelidir. Uygulama sırasında istisnalar ayrı kaydedilmeli; aynı hatanın tekrar etmesi halinde süreç, ekipman veya eğitim kaynağına yönelik düzeltici faaliyet açılmalıdır.
3. Doğrulamayı depolama riski ve belge önemine göre planlayın
Doğrulamayı depolama riski ve belge önemine göre planlayın. Bu adım yazılı bir kural, sorumlu kişi ve doğrulama kanıtıyla desteklenmelidir. Uygulama sırasında istisnalar ayrı kaydedilmeli; aynı hatanın tekrar etmesi halinde süreç, ekipman veya eğitim kaynağına yönelik düzeltici faaliyet açılmalıdır.
4. Eşleşmeyen dosyayı karantinaya alıp onaylı kopyadan geri dönün
Eşleşmeyen dosyayı karantinaya alıp onaylı kopyadan geri dönün. Bu adım yazılı bir kural, sorumlu kişi ve doğrulama kanıtıyla desteklenmelidir. Uygulama sırasında istisnalar ayrı kaydedilmeli; aynı hatanın tekrar etmesi halinde süreç, ekipman veya eğitim kaynağına yönelik düzeltici faaliyet açılmalıdır.
Uygulama kontrol tablosu
| Kontrol alanı | Sorulacak soru | Kanıt |
| İlk kabulde her dosya için checksum üretin | Kural ve sorumlu tanımlı mı? | Prosedür / görev kaydı |
| Manifesti dosyalardan ayrı ve yetkili ortamda saklayın | Numune veya pilotla doğrulandı mı? | Test sonucu / örnek dosya |
| Doğrulamayı depolama riski ve belge önemine göre planlayın | Hata halinde aksiyon belli mi? | İstisna ve düzeltme kaydı |
Ayrıntılı uygulama rehberi
Bir dosyanın bilgisayarınızda duruyor olması, onun gerçekten sağlam kaldığı anlamına gelmez. Dijital arşiv içinde yer alan bir belge açılıyor gibi görünebilir, klasörü yerinde olabilir, hatta yedeği bile bulunabilir. Ancak dosyanın içeriği zamanla fark edilmeden bozulduysa, arşiviniz görünürde yerinde olsa bile gerçekte risk altındadır. İşte bu görünmeyen tehlikeye bit rot denir.
Özellikle uzun yıllar saklanması gereken kurumsal belgeler, taranmış evraklar, personel dosyaları, sözleşmeler, teknik çizimler ve dijital fotoğraf arşivleri için bu risk son derece kritiktir. Çünkü sorun çoğu zaman dosya kaybolduğunda değil, ihtiyaç duyulduğu gün açıldığında anlaşılır. Bu nedenle profesyonel dijital arşivleme süreçlerinde yalnızca saklama ve yedekleme değil, dosyanın değişmeden kaldığını doğrulama da büyük önem taşır. Bu doğrulama yaklaşımının temelinde ise checksum kontrolü ve fixity kontrolü yer alır.
Bit Rot Nedir?
Bit rot, dijital bir dosyanın zaman içinde sessizce bozulmasıdır. Bu bozulma her zaman hemen fark edilmez. Bazen bir PDF açılır ama bir sayfa eksik görünür. Bazen bir görsel dosyası açılır ancak görüntüde hatalar oluşur. Bazen de dosya adı, klasör yapısı ve genel görünüm normaldir; fakat dosyanın içeriği artık ilk haliyle aynı değildir.
Tehlikeli olan nokta şudur: Bu değişim çoğu zaman insan gözüyle doğrudan fark edilmez. Özellikle büyük hacimli dijital arşiv sistemleri içinde binlerce ya da milyonlarca dosyanın tek tek kontrol edilmesi pratik değildir. Bu yüzden önemli olan soru yalnızca “dosya duruyor mu?” değildir. Asıl önemli soru şudur: Dosya ilk oluşturulduğu haliyle aynı mı?
Checksum Nedir ve Ne İşe Yarar?
Checksum, bir dosyanın dijital parmak izi gibi düşünülebilir. Sistem, dosyanın içeriğine göre özel bir özet değer üretir. Daha sonra aynı dosya tekrar kontrol edildiğinde yeni bir değer oluşturulur. Eğer bu iki değer birebir aynıysa dosyanın değişmediği anlaşılır. Eğer farklıysa dosya üzerinde bir değişiklik olduğu ortaya çıkar.
Burada önemli olan nokta, checksum kontrolü yönteminin dosyanın güzel görünüp görünmediğini değil, aynı kalıp kalmadığını göstermesidir. Yani bir belge açılıyor olabilir; ama checksum değeri değiştiyse dosya artık ilk haliyle aynı değildir. Bu nedenle checksum, sessiz veri bozulmasını erken fark etmek için en önemli kontrollerden biridir.
Yedek Almak Neden Tek Başına Yeterli Değildir?
Birçok kurum, “Nasıl olsa yedeğimiz var” düşüncesiyle kendini güvende hisseder. Oysa bu yaklaşım eksiktir. Çünkü bozulmuş bir dosya fark edilmeden yedeklenirse, aynı sorunlu veri birden fazla ortama kopyalanabilir. Böylece elinizde birden çok kopya olur; ancak hepsi aynı bozulmayı taşıyor olabilir.
Bu nedenle güçlü bir dijital arşiv güvenliği yaklaşımında yalnızca yedek almak yeterli sayılmaz. Dosyanın gerçekten sağlam kalıp kalmadığı da doğrulanmalıdır. İşte bu noktada fixity kontrolü devreye girer. Yani sistem sadece dosyayı saklamaz; aynı zamanda belirli aralıklarla onun bütünlüğünü de kontrol eder.
Fixity Kontrolü Nedir?
Fixity kontrolü, bir dosyanın zaman içinde değişmeden kalıp kalmadığını doğrulama yöntemidir. Bu yaklaşımın temelinde genellikle checksum bulunur. Kurumsal ölçekte uygulandığında süreç şu mantıkla ilerler:
Dosya sisteme ilk alındığında referans checksum değeri oluşturulur.
Dosyanın boyutu, adı, formatı ve temel kayıt bilgileri saklanır.
Belirli aralıklarla aynı dosya tekrar taranır ve yeni checksum değeri hesaplanır.
Eski ve yeni değerler karşılaştırılır.
Eşleşme yoksa dosya incelemeye alınır ve gerekiyorsa sağlam kopyadan geri yüklenir.
Bu yöntem, özellikle uzun süre saklanan kurumsal arşiv belgeleri için son derece önemlidir. Çünkü dosya bugün sorunsuz görünse bile yıllar sonra bozulmuş olabilir.
Hangi Dosyalar Daha Fazla Risk Altındadır?
Aslında tüm dijital dosyalar risk altındadır. Ancak bazı belge türlerinde sessiz veri bozulması çok daha ciddi sonuçlar doğurur. Özellikle şu alanlarda risk büyüktür:
İnsan kaynakları belgeleri
Muhasebe evrakları
Sözleşmeler ve resmi kayıtlar
Teknik çizimler ve proje dosyaları
Yüksek çözünürlüklü fotoğraf arşivleri
Taranmış arşiv belgeleri
Uzun süre saklanan hukuki dosyalar
Bu tür belgelerde sorun genellikle günlük kullanım sırasında değil, aylar veya yıllar sonra ihtiyaç doğduğunda ortaya çıkar. Bu nedenle uzun süreli dijital arşivleme yapılan ortamlarda sadece depolama alanı değil, dosya bütünlüğü kontrolü de planlanmalıdır.
Bit Rot Her Zaman Gözle Anlaşılır mı?
Hayır. Zaten bit rot riskini önemli yapan da tam olarak budur. Dosya açılıyor olabilir, klasörde duruyor olabilir, dosya adı doğru olabilir. Ama tüm bunlar dosyanın gerçekten bozulmadığını kanıtlamaz.
Bazı bozulmalar yalnızca veri düzeyinde fark edilir. Kullanıcı dosyayı normal görse bile arka planda içerik değişmiş olabilir. Bu nedenle “dosya açılıyor” demek, “dosya sağlam” demek değildir. Profesyonel dijital arşiv yönetimi anlayışında açılabilirlik ile bütünlük aynı şey olarak değerlendirilmez.
Kurumların En Sık Yaptığı Hata: Checksum Oluşturup Unutmak
Bazı kurumlar teknik olarak checksum üretir; fakat bunu aktif bir kontrol sürecine dönüştürmez. Oysa checksum yalnızca oluşturulup bir kenara bırakılırsa, koruma açısından yeterli olmaz. Asıl değer, bu verinin düzenli denetimlerde kullanılmasıyla ortaya çıkar.
İyi planlanmış bir dijital arşiv sistemi içinde şu soruların yanıtı hazır olmalıdır:
Referans checksum kayıtları nerede tutuluyor?
Kontroller hangi sıklıkla yapılıyor?
Uyumsuzluk oluşursa kim bilgilendiriliyor?
Bozuk kopya ile sağlam kopya nasıl ayrıştırılıyor?
Geri yükleme sonrası kayıt tutuluyor mu?
Gerçek kurumsal fark, yalnızca tarama yapmakta değil; taranan veriyi yıllar boyunca güvenilir şekilde koruyabilmektedir.
Hangi Algoritmalar Kullanılır?
Checksum kontrolü için farklı algoritmalar kullanılabilir. Ancak burada asıl önemli olan hangi algoritmanın seçildiğinden çok, seçilen yöntemin tutarlı biçimde uygulanmasıdır. Referans değerlerin güvenli biçimde saklanması, kontrollerin düzenli yapılması ve sonuçların kayıt altına alınması gerekir.
Başka bir deyişle, iyi bir algoritma seçmek tek başına yeterli değildir. Süreç düzenli çalışmıyorsa, kayıtlar korunmuyorsa ve alarm mekanizması kurulmamışsa sistem zayıf kalır.
Bit Rot Riskini Azaltmak İçin Neler Yapılmalı?
Bit rot riskini azaltmak için depolama ile doğrulama birlikte düşünülmelidir. Güçlü bir dijital arşivleme altyapısında şu adımlar önemlidir:
Dosya sisteme ilk girerken referans checksum oluşturulmalı.
Checksum kayıtları içerikten ayrı ve güvenli biçimde saklanmalı.
Belirli aralıklarla fixity kontrolü yapılmalı.
Birden fazla sağlam kopya stratejisi kurulmalı.
Uyumsuzluk halinde inceleme, karantina ve geri yükleme süreci hazır olmalı.
Bu yaklaşım, klasik “yedek aldık ve tamam” anlayışından çok daha ileri bir koruma modelidir. Çünkü burada amaç yalnızca dosyayı saklamak değil, dosyanın gerçekten aynı kaldığını gösterebilmektir.
Dijital Arşivlerde Görünmeyen Riskleri Nasıl Fark Edersiniz?
Birçok kurum için en büyük sorun, veri kaybının ani değil sessiz gerçekleşmesidir. Belgeler yerinde görünür, klasörler açılır, sunucu çalışır. Ancak veri bütünlüğü bozulmuşsa bu görünür düzen yanıltıcı olabilir. Özellikle yıllarca saklanan dijital arşiv belgeleri için görünmeyen riskleri fark etmenin tek yolu planlı doğrulama süreçleridir.
Bu nedenle profesyonel arşiv yaklaşımında sorulması gereken temel soru şudur: Dosyalar yalnızca depolanıyor mu, yoksa düzenli olarak doğrulanıyor mu?
Sonuç: Gerçek Güvenlik Sadece Saklamakla Sağlanmaz
Bir dosyanın arşivde bulunuyor olması, onun güvenli olduğu anlamına gelmez. Özellikle uzun süreli dijital arşiv yönetimi yapılan kurumlarda, görünmeyen veri bozulmaları ciddi risk oluşturabilir. Bit rot, fark edilmediğinde yıllar sonra kritik kayıplara neden olabilir. Bu nedenle checksum kontrolü ve fixity kontrolü, modern dijital arşivleme süreçlerinin vazgeçilmez parçalarıdır.
Gerçek güvenlik yalnızca dosyayı saklamakla değil, o dosyanın zaman içinde değişmeden kaldığını kanıtlayabilmekle başlar. Bugün çalışan bir arşiv, yarın da aynı güvenilirlikle açılabiliyorsa gerçekten güçlüdür.
Konuyu tamamlayan rehberler
- Arşiv sağlık kontrolü
- Yedekleme ve felaket senaryosu
- Zaman damgası ve doğrulama
- Dijital Arşiv Yedekleri Nasıl Doğrulanır? 3-2-1-1-0, RPO/RTO ve Geri Yükleme Testi
Sık sorulan sorular
Checksum dosyanın bozulmasını önler mi?
Hayır; bozulmayı tespit eder. Koruma için yedek ve geri yükleme süreci gerekir.
Hangi algoritma kullanılmalı?
Yeni sistemlerde SHA-256 gibi güçlü ve yaygın algoritmalar tercih edilir.
Fixity kontrolü ile antivirüs aynı şey midir?
Hayır. Antivirüs kötü amaçlı yazılımı, fixity kontrolü beklenmeyen dosya değişikliğini arar.
Projeniz için sonraki adım
Belge türü, yaklaşık hacim, çalışma lokasyonu ve beklenen çıktı formatını belirleyerek dijitalleştirme fiyat teklifi isteyebilir veya e-Arşivleme ile iletişime geçebilirsiniz.
